Sujet 04 – Méthodes
Reconnaître un arnaqueur sur le web : les marqueurs et l’hameçonnage
Quatre marqueurs constants, indépendants du prétexte employé et du canal utilisé.
Reconnaître un arnaqueur ne consiste pas à repérer un mauvais français ni un logo mal détouré. Les arnaqueurs sur le web ont cessé depuis longtemps de se trahir par la forme, et les quatre marqueurs qui restent tiennent tous à la structure de la demande, jamais à son apparence.
Ces marqueurs valent quel que soit le prétexte : colis bloqué, remboursement d’impôt, assistance technique, offre d’emploi. C’est ce qui les rend utiles – ils survivent au renouvellement des scénarios. Les arnaqueurs sur le web changent d’histoire chaque saison ; ils ne changent pas de structure. Les grandes familles d’escroquerie en ligne se distinguent d’ailleurs par ce qu’elles visent, pas par le récit qu’elles emploient.
Les quatre marqueurs d’un arnaqueur
L’urgence vient en premier. Un délai court ne sert pas à informer, il sert à empêcher de vérifier. Vient ensuite le détournement de canal : on vous fait quitter la plateforme où l’échange a commencé pour une messagerie privée, où plus rien n’est tracé. Le troisième marqueur est l’écart entre le texte d’un lien et sa destination réelle. Le quatrième est le moyen de paiement demandé, virement immédiat, carte prépayée ou cryptomonnaie, tous irréversibles par construction.
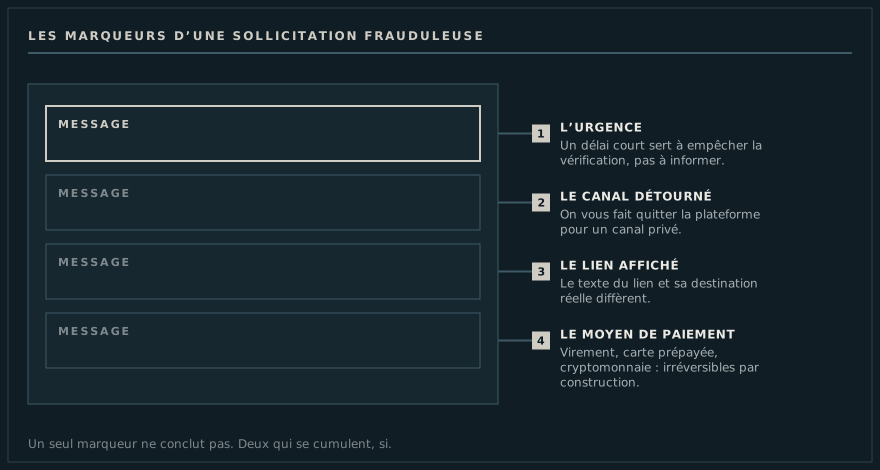
Un délai est imposé sans raison tenant au dossier lui-même.
Demander un report par écrit : une demande légitime l’accepte.L’échange doit se poursuivre hors de la plateforme d’origine.
Refuser et rester sur le canal initial ; l’insistance est le signal.Le texte du lien et sa destination diffèrent.
Survoler le lien, ou l’ouvrir en tapant l’adresse du service à la main.Le paiement demandé est irréversible par construction.
Virement immédiat, carte prépayée, cryptomonnaie : aucun n’ouvre de contestation.L’hameçonnage, le cas le plus fréquent
L’hameçonnage consiste à obtenir un identifiant en imitant un émetteur de confiance. Il repose entièrement sur le premier et le troisième marqueur : une urgence crédible, et un lien qui ne mène pas où il prétend. La définition et les réflexes de base sont exposés par la CNIL sous l’entrée phishing. La parade est invariable et tient en une phrase : ne jamais s’authentifier depuis un lien reçu, toujours en tapant l’adresse du service.
Le faux site, et ce qui le distingue
Un faux site est la suite logique d’un message d’hameçonnage réussi. Il copie l’apparence du service imité au pixel près, parce que c’est la partie facile. Ce qu’il ne peut pas copier, c’est le nom de domaine exact – et c’est donc le seul endroit à regarder. Le chiffrement de la liaison n’aide pas ici : le protocole https protège le transport des données, il ne dit rien de la personne qui les reçoit. Un faux site obtient un certificat valide en quelques minutes. Le même raisonnement s’applique au pied de page d’une plateforme de jeu, où un logo de régulateur ne vaut rien tant que le numéro n’a pas été cherché dans le registre de l’autorité citée.
Vérifier plutôt que juger
Le geste utile est toujours le même : sortir du canal où la demande est arrivée et vérifier ailleurs. Rappeler le numéro officiel plutôt que celui du message, ouvrir le compte en tapant son adresse, demander confirmation à un proche par un autre moyen. Vérifier prend quelques minutes et ne dépend d’aucune expertise, ce qui en fait la seule méthode qui reste valable quand les scénarios changent.
Ce qui n’est plus un indice
Trois signaux ont perdu leur valeur et continuent pourtant d’être enseignés. La faute d’orthographe en est un : elle servait de filtre à une époque où les messages étaient traduits automatiquement, et elle conduit aujourd’hui à faire confiance à ce qui est bien écrit. L’adresse d’expéditeur en est un autre : elle se falsifie, et un affichage correct ne dit rien de l’origine réelle. Le troisième est l’absence de personnalisation, alors que les données nécessaires pour vous nommer circulent depuis longtemps.
Écarter ces trois signaux n’est pas un détail de méthode. Un lecteur qui s’y fie se croit protégé, et cette confiance est exactement ce qu’exploite un message soigné. Mieux vaut n’avoir aucun indice qu’un indice qui rassure à tort.
Quand le doute persiste
Il reste des cas où aucun marqueur n’apparaît et où l’inquiétude ne se dissipe pas. La conduite utile n’est pas de trancher : c’est de rendre la demande réversible. Payer par un moyen contestable plutôt qu’irréversible, demander une facture avant le versement, faire transiter l’échange par un tiers qui conserve une trace. Une demande honnête accepte ces conditions sans discuter ; une demande frauduleuse les refuse, et ce refus est l’information qui manquait.
Le prétexte change, le tempo non
Une sollicitation frauduleuse suit presque toujours le même tempo en trois temps. D’abord un contact anodin qui n’exige rien : un avis de livraison, une confirmation de sécurité, un message d’un numéro inconnu qui dit s’être trompé. Ce premier temps sert à obtenir une réponse, parce qu’un interlocuteur qui a répondu une fois est infiniment plus facile à conduire qu’un destinataire silencieux. Ensuite une raison de continuer ailleurs, souvent présentée comme un service. Enfin, seulement, la demande.
Reconnaître ce tempo vaut mieux que reconnaître un scénario, parce qu’il survit au changement de décor. Il explique aussi pourquoi la règle « ne répondez pas » est plus utile qu’elle n’en a l’air : elle intervient au premier temps, quand rien n’est encore demandé et que la vigilance est au plus bas.
L’usurpation d’identité d’une organisation
Les messages les plus efficaces n’imitent pas une banque au hasard : ils imitent celle dont le nom apparaît le plus dans la vie courante d’une région, ou une administration dont tout le monde attend quelque chose à une période donnée. Deux détails les distinguent presque toujours d’un envoi authentique. Le premier est le canal : une administration écrit dans un espace personnel auquel on accède en tapant son adresse, et son courriel se contente d’en signaler l’existence. Le second est la demande de coordonnées bancaires pour un remboursement, alors que l’organisme qui doit rembourser dispose déjà de ces coordonnées, puisqu’il a été payé. Quand l’identifiant a malgré tout été saisi, la suite se lit dans les réglages du compte : compte piraté, les signes et que faire.
Ce que la vérification coûte réellement
L’objection habituelle à la vérification est le temps. Elle ne résiste pas au calcul : rappeler un numéro officiel prend trois minutes, ouvrir un compte en tapant son adresse en prend une, demander une confirmation écrite n’en prend aucune puisqu’on continue autre chose en attendant. À comparer avec la durée d’un litige bancaire, qui se compte en semaines, et avec celle d’une reprise de contrôle de compte piraté, qui se compte en heures dans le meilleur des cas. Le déséquilibre est tel qu’il justifie de vérifier même quand on est presque certain.