Sujet 01 – Piratage de compte
Compte piraté : les signes qui ne trompent pas et que faire ensuite
Sept indicateurs, tous lisibles depuis les réglages du compte, sans outil ni compétence technique.
La question « comment savoir si on s’est fait pirater » a une réponse plus simple qu’elle n’en a l’air : un accès frauduleux laisse presque toujours une trace, et cette trace est consultable en trois clics.
Un compte piraté se reconnaît rarement à un symptôme spectaculaire. Il se reconnaît à un appareil inconnu dans une liste, à une règle qui copie le courrier ailleurs, à un numéro de récupération que vous n’avez jamais saisi. Les sept signes ci-dessous se trouvent tous dans les réglages, et aucun ne demande d’installer quoi que ce soit.
Les signes d’un compte piraté, et où ils se lisent
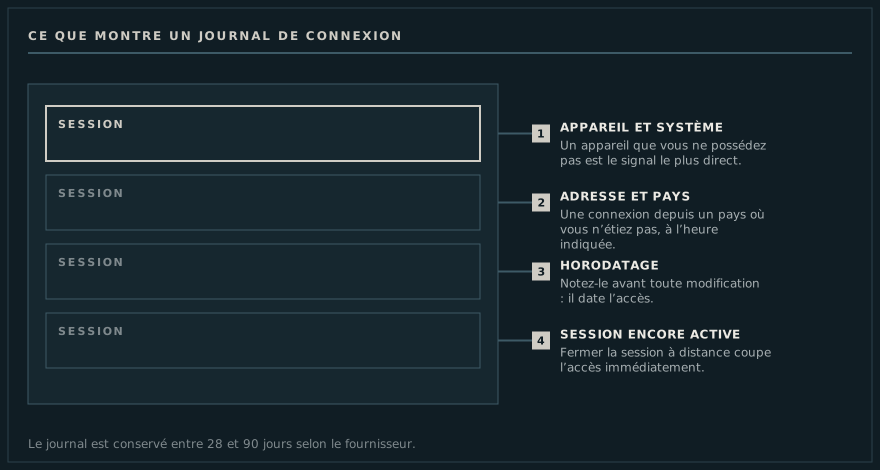
Le journal de connexion est la première page à ouvrir. Il liste les appareils, les adresses et les dates. Une connexion depuis un pays où vous n’étiez pas, à une heure où vous dormiez, suffit à établir l’accès. Les sept indicateurs sont listés ci-dessous, et chacun nomme l’écran exact où il se lit – la liste des sessions, les filtres, le transfert automatique, les informations de récupération, l’historique de sécurité. Pris isolément, aucun de ces signes ne conclut ; deux qui se recoupent désignent un compte piraté avec assez de certitude pour agir.
Un appareil inconnu apparaît dans la liste des sessions.
Réglages du compte, section sécurité ou connexions récentes.Une connexion est datée d’un pays ou d’une heure qui ne correspondent à rien.
Même liste : la colonne adresse et la colonne horodatage.Une session est encore ouverte sur un appareil que vous ne reconnaissez pas.
La liste des sessions actives, qui se ferme à distance depuis cette page.Une règle de transfert copie le courrier vers une adresse tierce.
Réglages de la messagerie, filtres puis transfert automatique, deux écrans distincts.Une adresse ou un numéro de récupération a été ajouté.
Réglages du compte, informations de récupération.Le mot de passe a changé sans que vous l’ayez modifié.
L’historique de sécurité du compte, qui date le changement.Des contacts reçoivent des messages que vous n’avez pas écrits.
Dossier des éléments envoyés ; s’il est vide, l’expéditeur a pu être usurpé sans accès.Que faire, et dans quel ordre
L’ordre importe plus que la vitesse. Devant un compte piraté, que faire en premier n’est pas « changer le mot de passe » : c’est relever ce que le compte montre encore. Le changement de mot de passe ferme des sessions et efface une partie du contexte, or ce contexte est exactement ce qui permet de dater l’accès et d’en mesurer la portée. C’est la réponse la moins intuitive à la question « comment savoir si on s’est fait pirater » : on commence par lire, pas par corriger.
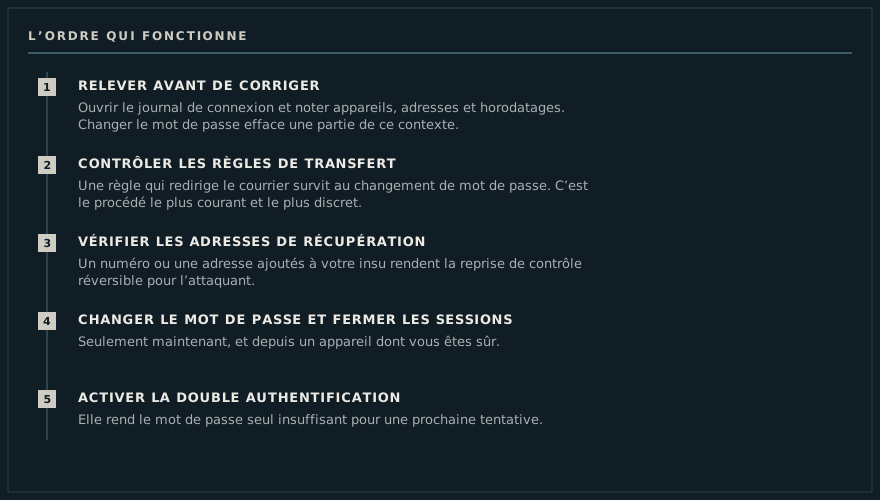
Une fois le relevé fait, la suite est mécanique : changer le mot de passe depuis un appareil dont vous êtes sûr, fermer toutes les autres sessions, activer la double authentification. Pour vérifier si l’adresse figure dans une fuite publiée, le service Have I Been Pwned répond à cette question précise – et seulement à celle-là.
Le cas de la boîte mail
Une boîte mail piratée est le cas le plus lourd, parce qu’elle commande la réinitialisation de tous les autres comptes. C’est aussi celui où le procédé est le plus discret : une règle de transfert ne déplace rien de visible, elle copie. Le courrier arrive normalement, vous ne remarquez rien, et une copie part ailleurs.
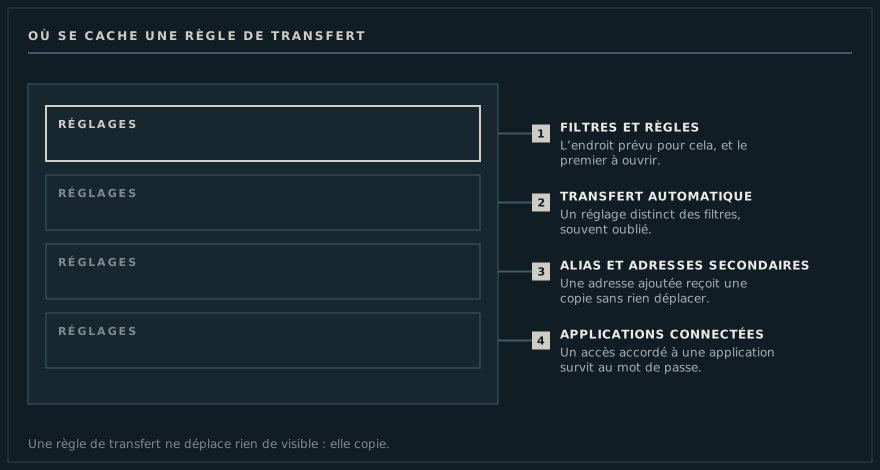
Savoir si une boîte mail piratée l’est encore demande donc de regarder à quatre endroits distincts, pas seulement dans les filtres. Les alias et les applications connectées sont les deux plus souvent oubliés, et les deux qui survivent le mieux à un changement de mot de passe.
Le cas de Facebook
Sur Facebook, la procédure de récupération du service est la seule voie qui rétablisse l’accès ; aucun lien reçu par message ne la remplace. Si le compte sert encore à écrire à vos proches, il faut signaler le compte avant même d’avoir terminé la reprise en main, pour que les messages en cours cessent d’être crédibles.
La séquence complète, propre à ce réseau, est détaillée à part : compte Facebook piraté, que faire.
Après la reprise en main
Reprendre l’accès ne clôt pas l’épisode. Le mot de passe compromis doit être remplacé partout où il a servi, car c’est sa réutilisation, et non la première intrusion, qui produit l’essentiel des dégâts. Vérifiez ensuite ce qui a été envoyé pendant la période : un message parti de votre compte reste crédible auprès de vos contacts longtemps après que vous ayez repris la main.
Ce qui n’est pas un signe, et coûte du temps
Trois observations inquiètent régulièrement sans rien établir. Un afflux soudain de courriels publicitaires en est une : c’est souvent le signe qu’une adresse a été revendue à des annonceurs, pas qu’un compte piraté est en cours d’exploitation. Un ordinateur devenu lent en est une autre, et elle relève neuf fois sur dix de la mise à jour ou du disque. La troisième est le message d’un contact annonçant qu’il a « reçu un lien bizarre de votre part » : c’est un indice sérieux quand l’envoi figure dans vos éléments envoyés, et un indice nul quand une adresse a simplement été usurpée comme expéditeur affiché, ce qui ne demande aucun accès.
Distinguer ces trois cas d’un accès réel prend deux minutes et évite une réinitialisation générale inutile. La méthode reste la même : le journal de connexion tranche, l’impression non.
Quand le compte est celui d’un proche
La situation la plus fréquente n’est pas la sienne mais celle d’un tiers : un parent, un collègue, quelqu’un qui vous écrit parce qu’il ne sait pas quoi faire. Deux règles y valent mieux qu’un long diagnostic. La première : ne jamais opérer à sa place depuis votre propre appareil, parce que les procédures de récupération vérifient l’appareil et le lieu, et qu’une tentative depuis un contexte inhabituel est refusée ou retarde tout. La seconde : commencer par couper la crédibilité du compte auprès de ses contacts, avant même la récupération, parce que c’est là que le dommage se produit pendant que la procédure suit son cours. Le cas particulier des réseaux sociaux est traité sur la page compte Facebook piraté.
Ce qu’il faut conserver, et pourquoi
Si l’affaire doit être signalée – parce qu’un paiement a suivi, parce que des proches ont été sollicités en votre nom – le dossier vaut par ses pièces datées et par rien d’autre. Trois éléments suffisent le plus souvent : une capture du journal de connexion montrant l’appareil et l’horodatage inconnus, une capture de la règle de transfert ou de l’adresse de récupération ajoutée, et les échanges eux-mêmes. Ces captures doivent être prises AVANT le nettoyage : une fois la session fermée et la règle supprimée, l’écran ne montre plus rien, et le récit ne remplace pas la trace.
La question voisine « mon adresse a-t-elle fuité » se traite séparément, et son résultat ne répond pas à celle-ci : ce qu’une recherche de fuite établit est une compromission chez un tiers, à une date donnée, pas l’état de votre compte aujourd’hui.